在数字化生活日益普及的今天,移动互联网应用程序(App)已成为人们日常消费、出行、社交的重要工具。App过度收集个人信息、强制索取权限等问题曾长期困扰用户。为切实保障公民个人信息安全,国家互联网信息办公室、工业和信息化部、公安部、国家市场监督管理总局等多部门联合制定了《常见类型移动互联网应用程序必要个人信息范围规定》(以下简称《规定》),明确了各类App收集必要个人信息的具体边界。
一、出台背景与法律定位
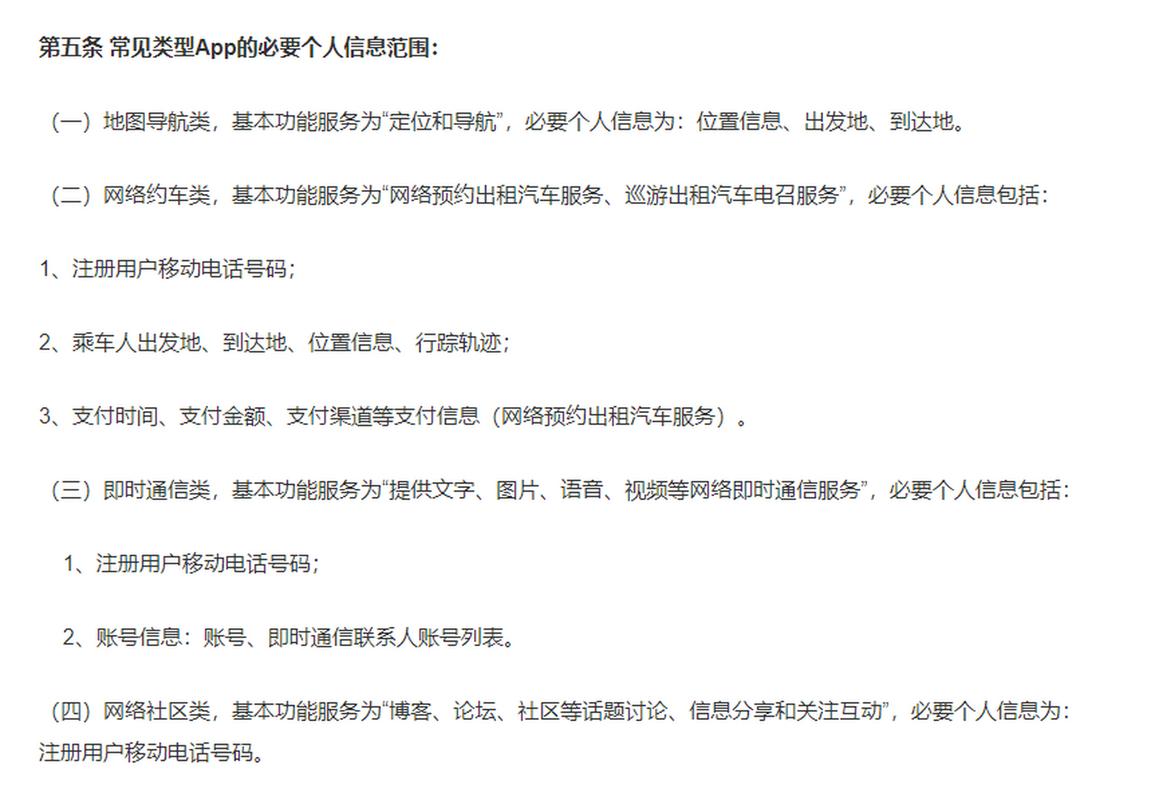
《规定》是对《网络安全法》《个人信息保护法》中“最小必要”原则的细化落地。法律要求在实现处理目的的前提下,收集个人信息应当限于最小范围,不得过度收集。但“必要”一词在实际操作中缺乏统一尺度,不同App运营者理解各异,《规定》以清单方式列出39类常见App(如地图导航、网络约车、即时通信、网络购物等)的必要个人信息范围,为监管执法和企业合规提供了明确依据。
二、核心内容:分类清单管理
《规定》的核心创新是“分类清单+必要信息列举”。每一类App仅能收集清单列出的必要个人信息。例如,网络约车类App可收集注册用户移动电话号码、位置信息、支付信息等,但不得强制收集通讯录、相册等与约车服务无关的信息。地图导航类仅需位置信息和移动电话号码即可提供基本服务。即时通信类可不收集任何必要个人信息(基于《规定》对部分类型允许“无须个人信息即可使用基本功能”的豁免),体现了对用户选择的尊重。
这一清单模式有两个特点:一是聚焦于“基本功能服务”,即用户无须额外授权就能使用的核心功能;二是强调了“非必要不收集”——超过清单范围的信息,App不得以捆绑授权、强制索权等方式要求用户提供。
三、多部门协同的实施机制
由于个人信息保护涉及多个监管领域,《规定》由网信办统筹协调,工信部负责App技术检测与通报整改,公安部侧重打击相关违法犯罪,市场监管总局从消费者权益保护角度介入。这种“联合制定、分工负责”的模式形成监管合力,避免留有执法盲区。《规定》明确App运营者应建立用户信息收集清单并在隐私政策中明示,未列入清单的信息需另行取得用户同意。
四、对用户与企业的双重影响
对用户而言,《规定》提供了清晰的“拒绝底气”。当App索取超出功能必需的个人信息时,用户可直接拒绝且不影响基本功能使用,减少了“不授权就没法用应用”的现实困境,增强了用户的个人信息选择权。
对企业而言,《规定》既是约束也是指引。此前企业担心“必要范围不明”可能导致合规风险,清单式管理使得业务设计有了明确标准。企业可通过改造产品功能划分、修改权限申请流程实现合规,同时这也首次厘清了合法经营与过度索权的边界。
《规定》的出台是细分领域个人信息保护规则形成的重要标志。后续需要监管、行业组织、用户共同推进落实,维护每个网络用户的权益边界,进而推动构建产权清晰、数据正当利用的商业生态。